معماری امنیتی نرم‌افزار

مقاوم‌سازی یا امن‌سازی نرم‌افزارهای سازمانی در برابر حملات سایبری و نفوذها، حاصل مجموعه‌ای از عوامل به‌هم پیوسته در حوزه‌های زیرساخت و شبکه، سیستم عامل و پایگاه داده، سیاست‌گذاری‌های حوزه فناوری و نحوه مدیریت اطلاعات می‌باشد. بطور قطع رعایت اصول امنیت اطلاعات در طراحی و تولید محصول نرم‌افزاری نیز یکی از شاخصه‌های اصلی مقاوم‌سازی و ایمنی اطلاعات خواهد بود.

معماری کلان امنیتی محصول نرم افزار اتوماسیون اداری (کسب‌وکار) فراگستر

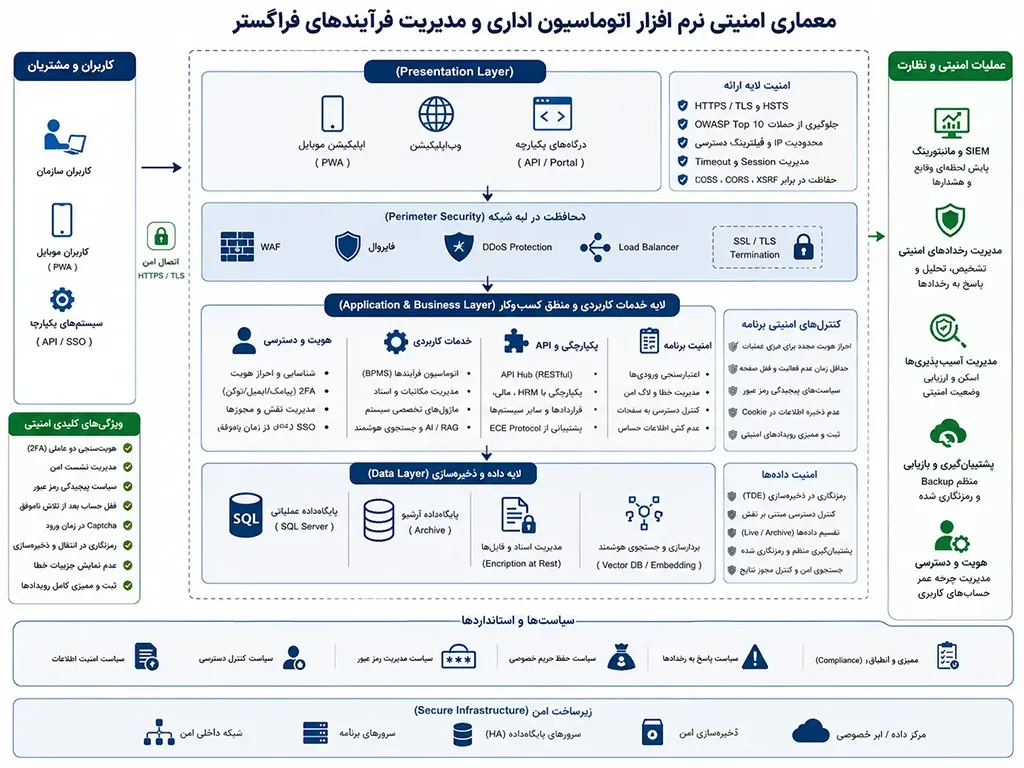
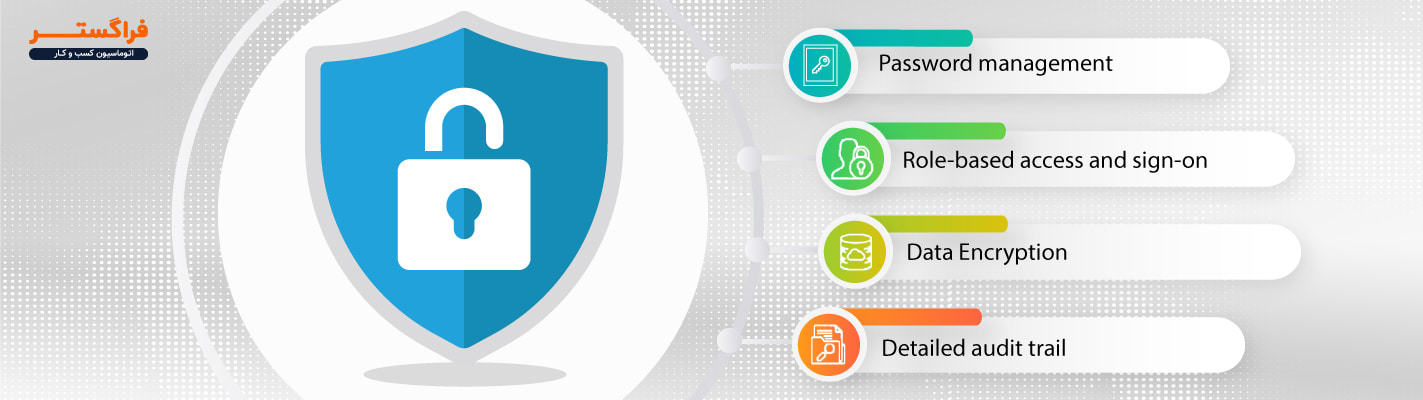
معماری امنیتی نرم‌افزار اتوماسیون اداری و مدیریت فرآیندهای فراگستر با رویکرد دفاع در عمق (Defense in Depth) و در چندین لایه طراحی شده است تا محرمانگی، یکپارچگی و دسترس‌پذیری اطلاعات سازمانی را در تمامی سطوح سامانه تأمین نماید. این معماری، از لایه ارتباط و دسترسی کاربران آغاز شده و با پوشش امنیت شبکه، احراز هویت و مدیریت نشست، کنترل دسترسی و مجوزها، امنیت برنامه، حفاظت از داده‌ها و مدیریت امن زیرساخت ادامه می‌یابد. احراز هویت چندعاملی، مدیریت نقش‌گرا و حداقل سطح دسترسی، رمزنگاری اطلاعات در زمان انتقال و ذخیره‌سازی، کنترل دسترسی به منابع و مدیریت امن نشست‌ها از مهم‌ترین کنترل‌های این معماری هستند؛ رویکردی که با اصول معماری امن و کنترل‌های مطرح در استانداردهای OWASP هم‌راستا است.

در کنار کنترل‌های پیشگیرانه، معماری امنیتی فراگستر بر پایش، ثبت و ممیزی رویدادها و آمادگی برای شناسایی و مدیریت تهدیدات نیز تمرکز دارد. رویدادهای امنیتی و فعالیت‌های مهم کاربران و اجزای سامانه ثبت و قابل ممیزی بوده و سازوکارهای مدیریت خطا، کنترل دسترسی مدیریتی، حفاظت از لاگ‌ها و ارزیابی‌های امنیتی و تست نفوذ دوره‌ای، لایه‌های تکمیلی حفاظت را تشکیل می‌دهند. همچنین سامانه با بهره‌گیری از کنترل‌های امنیتی در برابر تهدیداتی نظیر جعل هویت، حملات Injection، سرقت اطلاعات، پیکربندی‌های ناامن و مؤلفه‌های آسیب‌پذیر، رویکردی یکپارچه برای حفاظت از اطلاعات و فرآیندهای حیاتی سازمان ارائه می‌کند.

معماری امنیتی نرم افزار اتوماسیون اداری و مدیریت فرآیندهای فراگستر

در ادامه بخشی از لایه‌ها و مؤلفه‌ها امنیتی محصول معرفی گردیده‌اند تا تصویری دقیقتر از معماری و زیرساخت امنیتی محصول اتوماسیون اداری (کسب و کار) و مدیریت فرآیندهای فراگستر در اختیار متخصصان، مدیران فناوری اطلاعات و معماران سازمانی قرار گیرد.
شناسایی و احراز هویت

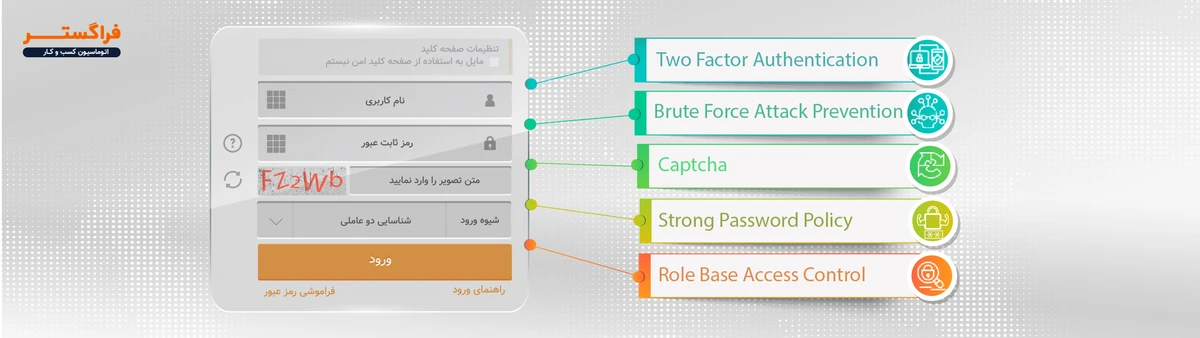
سامانه شناسایی و احراز هویت (Identification & Authentication) نرم‌افزار اتوماسیون اداری و مدیریت فرآیندهای فراگستر، با هدف تشخیص و اعتبارسنجی هویت کاربران و فراهم‌سازی بستر اعمال سیاست‌های دسترسی سازمان طراحی شده است. در این فرآیند، ابتدا هویت کاربر بر اساس شناسه یکتای وی شناسایی و سپس با استفاده از عوامل احراز هویت معتبر، از جمله شناسه کاربری و گذرواژه، توکن‌های سخت‌افزاری و گواهینامه‌های دیجیتال اعتبارسنجی می‌شود. پس از احراز موفق هویت، دسترسی‌ها و مجوزهای متناسب با سیاست‌های امنیتی سازمان اعمال می‌گردد.

لیستی از اهداف امنیتی مرتبط با هویت‌سنجی که در نرم‌افزار اتوماسیون اداری و مدیریت فرآیند‌ها پیاده سازی شده است، ذکر می‌گردد:

شناسایی کاربر

  • شناسایی یکتای کاربر پیش از انجام اقدامات نیازمند احراز هویت
  • الزام شناسایی کاربر پیش از دسترسی به قابلیت‌ها و منابع حفاظت‌شده
  • عدم پذیرش شناسه‌های کاربری تکراری
  • عدم پذیرش شناسه‌های کاربری عمومی
  • ثبت و نگهداری شناسه کاربر به‌عنوان یکی از مشخصه‌های امنیتی کاربر

احراز هویت کاربر

  • کنترل‌های تکمیلی فرآیند احراز هویت (CAPTCHA)
  • احراز هویت کاربر بر اساس Withe List/Black List
  • احراز هویت کاربر پیش از دسترسی به قابلیت‌ها و منابع حفاظت‌شده
  • پشتیبانی از احراز هویت دومرحله‌ای/چندعاملی (2FA/MFA)
  •  احراز هویت مجدد برای دسترسی به قابلیت‌ها یا انجام عملیات حساس
  • احراز هویت مجدد پس از سپری‌شدن مدت زمان مشخص عدم فعالیت
  • احراز هویت مجدد برای انجام عملیات مدیریتی یا امنیتی حساس
  • احراز هویت با توکن‌های سخت‌افزاری پشتیبانی شده
  • احراز هویت با گواهی دیجیتال پشتیبانی شده

مدیریت کلمه عبور

  • اعمال سیاست‌های امنیتی برای مدیریت کلمه عبور
  • الزام استفاده از کلمات عبور با پیچیدگی قابل تنظیم
  • الزام استفاده از ترکیب حروف، اعداد و کاراکترهای خاص
  • امکان تعیین حداقل طول کلمه عبور توسط مدیر
  • عدم پذیرش کلمه عبور تهی
  • امکان تغییر کلمه عبور توسط کاربر مجاز
  • الزام تغییر کلمه عبور اولیه پس از نخستین ورود
  • تغییر یا حذف حساب‌ها و کلمات عبور پیش‌فرض
  • عدم استفاده از کلمات عبور پیش‌فرض یا ضعیف
  • الزام کاربر به اعتبار سنجی مجدد در زمان تغییر رمز عبور

حفاظت از اطلاعات احراز هویت

  • عدم نمایش کلمه عبور هنگام ورود
  • عدم نگهداری نامناسب اطلاعات احراز هویت در Cookie یا فایل‌های قابل دسترس
  • عدم Cache اطلاعات حساس احراز هویت
  • ذخیره‌سازی امن کلمات عبور به‌صورت غیرقابل بازگشت (Hash) همراه با داده تصادفی (Salt)
  • حفاظت از اطلاعات احراز هویت در هنگام انتقال
  • حفاظت از اطلاعات احراز هویت در هنگام ذخیره‌سازی
  • اعمال کنترل دسترسی بر اطلاعات احراز هویت

مدیریت احراز هویت ناموفق

  • امکان تعیین آستانه تلاش‌های ناموفق احراز هویت
  • قفل یا مسدودسازی حساب کاربری پس از عبور از آستانه تلاش‌های ناموفق
  • ثبت رویدادهای مرتبط با تلاش‌های ناموفق احراز هویت
  • عدم افشای اطلاعات قابل استفاده برای مهاجم در پاسخ به احراز هویت ناموفق
  • عدم نمایش یا افشای اطلاعات اضافی درباره علت شکست احراز هویت

تعریف و مدیریت مشخصات امنیتی کاربر

  • تعریف و نگهداری مشخصات امنیتی کاربران
  • اختصاص شناسه یکتا به هر کاربر
  • تعیین نقش و مشخصات امنیتی کاربر
  • تعیین وضعیت حساب کاربری (فعال، غیرفعال، مسدود و …)
  • تعیین روش احراز هویت مورد استفاده برای کاربر
  • انقیاد مشخصات امنیتی کاربر به موجودیت فعال متناظر
  • تعیین حداقل سطح دسترسی برای کاربران جدید

مدیریت حساب‌های کاربری

  • مدیریت چرخه عمر حساب‌های کاربری
  • امکان تعیین تاریخ انقضا برای حساب کاربری
  • غیرفعال‌سازی حساب‌های کاربری پس از مدت زمان مشخص عدم فعالیت
  • امکان فعال‌سازی، غیرفعال‌سازی، تغییر و حذف حساب‌های کاربری توسط نقش‌های مجاز
  • تغییر یا حذف حساب‌های پیش‌فرض سیستم
  • اعمال حداقل سطح دسترسی برای حساب‌های کاربری جدید

کنترل دسترسی و مجوزهای کاربری

  • اعطای مجوز بر اساس کاربر و گروه کاربری
  • اعمال دسترسی بر اساس نقش‌های امنیتی
  • اعمال اصل حداقل دسترسی (Least Privilege)
  • تفکیک وظایف و مسئولیت‌های امنیتی
  • محدودسازی دسترسی به منابع بر اساس مجوزهای تعریف‌شده
  • محدودسازی دسترسی به قابلیت‌های مدیریتی برای نقش‌های مجاز
  • الزام کاربر به اعتبار سنجی مجدد در زمان تغییر مجوز های کاربری

رویدادنگاری و ممیزی اطلاعات

رویدادنگاری و ممیزی اطلاعات

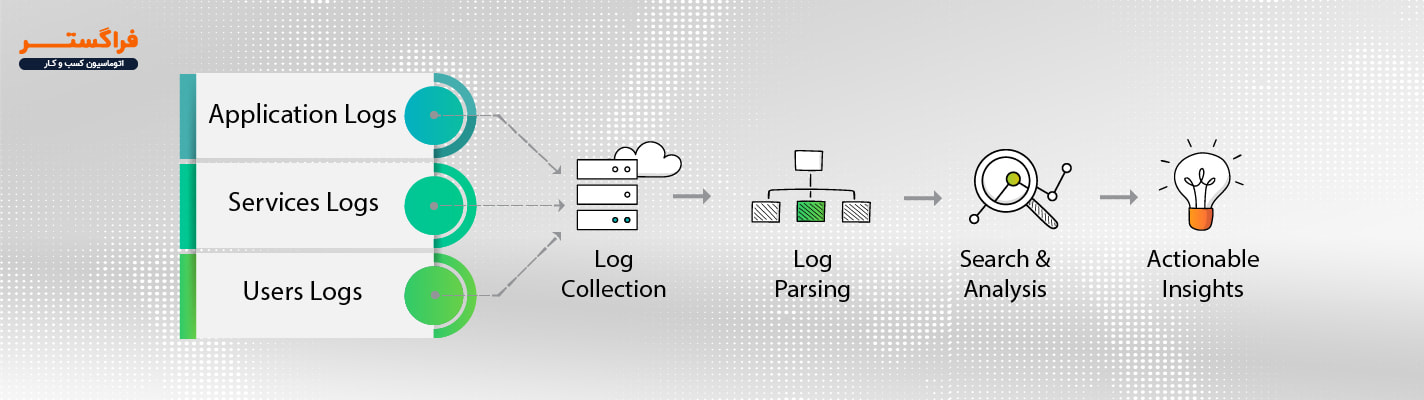
رویدادنگاری و ممیزی اطلاعات در نرم‌افزار اتوماسیون اداری و مدیریت فرآیندهای فراگستر، با هدف ثبت، نگهداری و ارائه شواهد قابل اتکا از رویدادهای امنیتی و فعالیت‌های کاربران و مؤلفه‌های سامانه و به‌منظور پشتیبانی از پایش، تشخیص و تحلیل رخدادها و بررسی عملکرد کاربران و اجزای نرم‌افزار انجام می‌شود. سامانه، رویدادهای مرتبط با فعالیت‌های کاربران، عملیات امنیتی و عملکرد مؤلفه‌های نرم‌افزار را مطابق سیاست‌های امنیتی تعریف‌شده ثبت نموده و اطلاعات ممیزی لازم، از جمله زمان وقوع رویداد، هویت ایجادکننده، نوع و نتیجه رویداد و اطلاعات مرتبط با مبدأ رویداد را در قالب رکوردهای ممیزی ثبت و نگهداری می‌کند. همچنین سازوکارهای لازم برای کنترل دسترسی به رکوردهای ممیزی، حفاظت از تمامیت آن‌ها و مدیریت چرخه نگهداری لاگ‌ها پیش‌بینی شده است.

تولید و ثبت رویدادهای ممیزی

  • تولید رکورد ممیزی برای فعالیت‌ها و توابع امنیتی و کاربردی نرم‌افزار
  • ثبت تمام کاربردهای سازوکارهای احراز هویت
  • ثبت نتیجه نهایی عملیات احراز هویت شامل موفق یا ناموفق بودن
  • ثبت ایجاد، تغییر و خاتمه نشست‌های کاربری
  • ثبت شکست در ایجاد نشست کاربری
  • ثبت تغییر در مشخصه‌های امنیتی کاربران
  • ثبت ایجاد و تغییر در تنظیمات امنیتی و پیکربندی نرم‌افزار
  • ثبت شروع و پایان عملیات و توابع اصلی نرم‌افزار
  • ثبت عملیات خواندن، ایجاد، درج و ویرایش اطلاعات
  • ثبت سایر رویدادهای امنیتی و عملیاتی مطابق سیاست ممیزی سامانه

اطلاعات ثبت‌شده در رکورد ممیزی

  • تاریخ و زمان وقوع رویداد
  • شناسه یا هویت کاربر ایجادکننده رویداد
  • نوع رویداد
  • نتیجه رویداد
  • مبدأ یا نشانی شبکه‌ای (IP Address) ایجادکننده رویداد
  • تعیین مؤلفه یا قابلیت نرم‌افزاری مرتبط با رویداد
انتخاب و مدیریت رویدادهای قابل ممیزی
  • امکان تعیین رویدادهای مشمول ممیزی بر اساس سیاست‌های امنیتی
  • امکان تعیین سطح یا نوع رویدادهای قابل ثبت
  • امکان تعریف آستانه تولید رکوردهای ممیزی
  • امکان فعال‌سازی سازوکار اطلاع‌رسانی به راهبر در شرایط تعیین‌شده

بازبینی و تحلیل رکوردهای ممیزی

  • قابلیت مشاهده و بازبینی رکوردهای ممیزی توسط کاربران مجاز
  • قابلیت تعیین مجوزهای دسترسی برای مشاهده رکوردهای ممیزی
  • امکان جست‌وجو و بازیابی سریع رکوردهای ممیزی
  • قابلیت مرتب‌سازی و فیلتر رکوردها بر اساس:
    • تاریخ و زمان
    • هویت ایجادکننده
    • نوع رویداد
    • نتیجه رویداد
    • نشانی شبکه‌ای (IP)
  • قابلیت فهم و بهره‌برداری سریع و آسان از اطلاعات ممیزی
  • امکان تحلیل رویدادها برای شناسایی فعالیت‌های غیرعادی یا مشکوک

حفاظت از رکوردهای ممیزی و تمامیت آن‌ها

  • حفاظت از رویدادها و رکوردهای ممیزی در برابر دسترسی غیرمجاز
  • اعمال کنترل دسترسی بر رکوردهای ممیزی
  • حفاظت از تمامیت (Integrity) رکوردهای ممیزی
  • صدور هشدار تشخیص حذف یا تغییر غیرمجاز در رکوردهای ممیزی
  • تفکیک محل ذخیره‌سازی رویدادها از سایر اطلاعات سامانه، حسب سیاست نگهداری
  • حفاظت از سوابق ممیزی در برابر دستکاری یا تخریب
  • ادامه ذخیره سوابق ممیزی در صورت حذف منبع ذخیره سازی در پایگاه داده

مدیریت ظرفیت و چرخه عمر لاگ‌ها

  • امکان تعیین آستانه ظرفیت ذخیره‌سازی رکوردهای ممیزی
  • امکان تعیین حداکثر ظرفیت ذخیره سازی رکوردهای ممیزی
  • اطلاع‌رسانی در صورت نزدیک‌شدن به حد آستانه ظرفیت لاگ
  • اطلاع‌رسانی در صورت رسیدن فضای ذخیره‌سازی لاگ به حداکثر تعیین‌شده
  • امکان مدیریت و حذف سوابق قدیمی مطابق سیاست تنظمیات نگهداری رکوردهای ممیزی
  • امکان جداسازی محل ذخیره‌سازی رکوردهای ممیزی به‌منظور مدیریت حجم و نگهداری سوابق

مدیریت نشست ها

مدیریت نشست

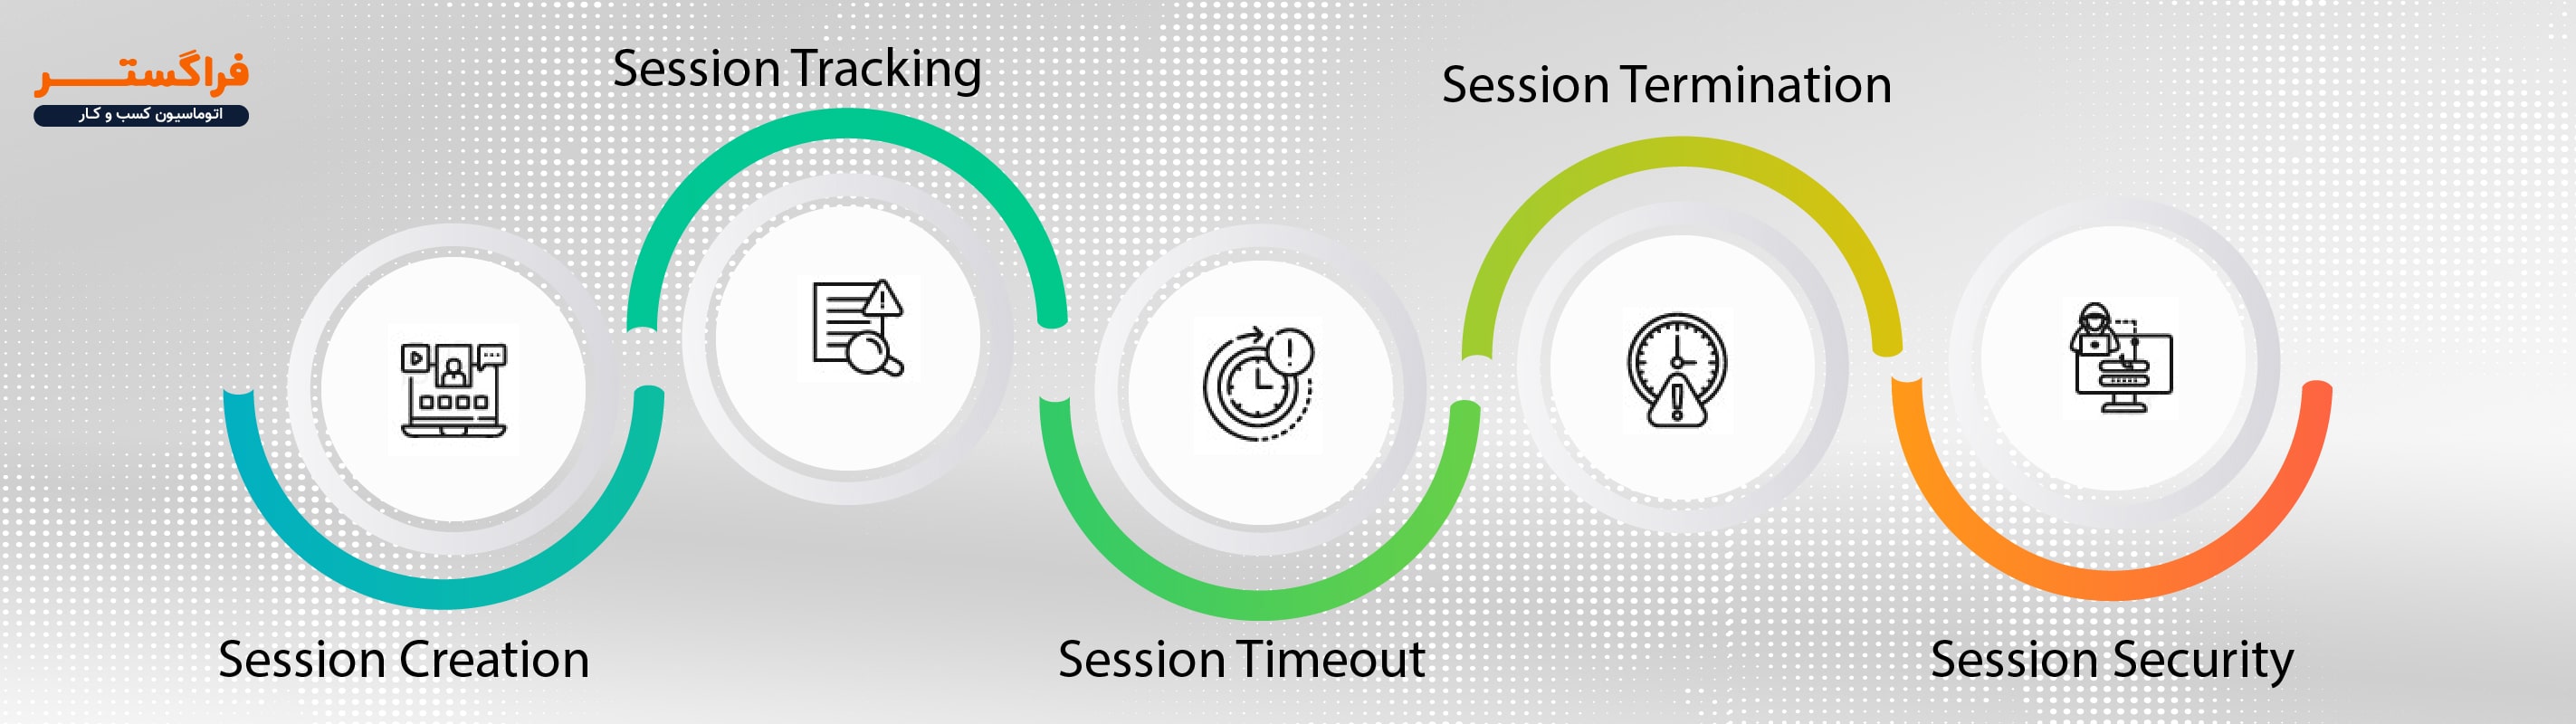
مدیریت نشست (Session Management) در نرم‌افزار اتوماسیون اداری و مدیریت فرآیندهای فراگستر، با هدف ایجاد، کنترل، اعتبارسنجی و خاتمه امن نشست‌های کاربری و جلوگیری از سوءاستفاده از نشست‌های معتبر طراحی شده است. سامانه برای هر نشست جدید، شناسه‌ای امن و غیرقابل پیش‌بینی ایجاد کرده و از تولید شناسه‌های ترتیبی، قابل حدس یا مبتنی بر اطلاعاتی مانند نام کاربر، تاریخ و نشانی IP جلوگیری می‌کند. همچنین امکان ابطال نشست‌ها توسط مدیر سیستم و احراز هویت برای هر نشست جدید، کنترل چرخه عمر نشست و اعتبارسنجی شناسه‌های نشست را فراهم می‌سازد.

مدیریت و امنیت شناسه نشست

  • مدیریت مناسب شناسه‌های نشست
  • عدم تولید شناسه نشست به‌صورت ترتیبی
  • عدم تولید شناسه‌های ضعیف یا قابل حدس
  • عدم استفاده از نام، تاریخ، IP یا سایر داده‌های قابل پیش‌بینی در تولید شناسه
  • عدم استفاده از اطلاعات محرمانه مانند نام کاربری و کلمه عبور در تولید شناسه
  • اعتبارسنجی شناسه نشست از نظر نوع و اندازه
  • صدور شناسه جدید و انقضای شناسه قبلی در شرایط تغییر سطح امنیتی نشست
چرخه عمر و خاتمه نشست
  • تعیین محدودیت زمانی برای نشست‌ها
  • انقضای نشست در صورت عدم فعالیت کاربر برای مدت مشخص
  • امکان خاتمه صریح نشست توسط کاربر از طریق Logout
  • ساقط‌کردن اعتبار نشست‌ها توسط مدیر سیستم
  • ساقط‌کردن اعتبار نشست‌ها در صورت تغییر در شرایط دسترسی کاربر

ایجاد و احراز هویت نشست

  • احراز هویت برای هر نشست جدید
  • انقضای خودکار شناسه قبلی و صدور شناسه جدید برای نشست

کنترل تعداد نشست‌های هم‌زمان

  • تعیین و اعمال حداکثر تعداد نشست‌های مجاز برای هر کاربر
  • امکان تنظیم حداکثر تعداد نشست‌های هم‌زمان

امنیت انتقال شناسه و اطلاعات نشست

  • حفاظت از شناسه نشست در هنگام انتقال
  • عدم انتقال شناسه نشست از طریق Query String
  • رمزنگاری اطلاعات نشست در هنگام انتقال
  • استفاده از کانال ارتباطی امن مانند HTTPS/SSL

حفاظت از اطلاعات ذخیره‌شده نشست

  • عدم ذخیره اطلاعات حساس در نشست
  • حفاظت از اطلاعات ذخیره‌شده نشست‌ها
  • عدم ذخیره اطلاعات حساس در Cookie یا سازوکارهای مشابه بدون رمزنگاری

حفاظت از داده های کاربری

حفاظت از داده کاربری در نرم‌افزار اتوماسیون اداری و مدیریت فرآیندهای فراگستر، مجموعه‌ای از کنترل‌های امنیتی برای حفظ محرمانگی، تمامیت و کنترل دسترسی به اطلاعات کاربران و داده‌های تحت حفاظت سامانه است. این معماری با اعمال سیاست‌های کنترل دسترسی و محدودسازی دسترسی به منابع بر اساس مجوزهای تعریف‌شده، از دسترسی غیرمجاز به اطلاعات جلوگیری کرده و امکان اعمال کنترل‌های امنیتی متناسب با سطح حساسیت داده‌ها را فراهم می‌سازد.

به‌منظور حفاظت از داده‌ها در تمام چرخه پردازش، کنترل‌های امنیتی در زمان ذخیره‌سازی و انتقال اطلاعات نیز اعمال می‌شوند. رمزنگاری اطلاعات حساس، استفاده از سازوکارهای امضای دیجیتال برای انکارناپذیری، حفاظت از مسیرهای دسترسی به منابع، اعتبارسنجی ورودی‌ها و فعالیت‌های برنامه و جلوگیری از دسترسی مستقیم و غیرمجاز به منابع، از جمله کنترل‌های پیش‌بینی‌شده در این حوزه هستند. این رویکرد، حفاظت چندلایه از اطلاعات سازمانی و داده‌های کاربران را در برابر دسترسی، تغییر یا استفاده غیرمجاز تقویت می‌کند.

سیاست‌های کنترل دسترسی

  • استفاده از فناوری‌های احراز هویت قوی‌تر از نام کاربری و گذرواژه
  • احراز هویت دومرحله‌ای / دو عاملی
  • تعیین مجوزهای دسترسی کاربران
  • اعمال دسترسی بر اساس کاربر و گروه کاربری
  • تعیین حداقل سطح دسترسی برای کاربران
  • جلوگیری از دسترسی غیرمجاز به منابع

اجرای سیاست‌های کنترل دسترسی

  • عدم امکان دسترسی به منابع با دور زدن واسط کاربر
  • مستند و مشخص بودن تمام واسط‌های دسترسی به برنامه
  • عدم دسترسی به منابع برنامه خارج از مسیرهای مجاز
  • عدم پذیرش ورود مستقیم URL برای دسترسی به منابع غیرمجاز
  • عدم نمایش فهرست دایرکتوری‌ها در اثر ورود URL نامعتبر
  • عدم وجود منابع خارج از برنامه که بتوان آن‌ها را بدون کنترل امنیتی تغییر یا ایجاد کرد
  • عدم دسترسی غیرمجاز به منابع

حفاظت از داده در زمان ذخیره‌سازی

  • رمزنگاری اطلاعات حساس با استفاده از الگوریتم های رمزنگاری پیشرفته
  • کنترل دسترسی به اطلاعات حفاظت‌شده
  • حفاظت از اطلاعات احراز هویت ذخیره‌شده
  • نگهداری امن اطلاعات حساس


حفاظت از داده در زمان انتقال

  • رمزنگاری اطلاعات حساس هنگام انتقال
  • انتقال اطلاعات از طریق کانال امن
  • استفاده از HTTPS/SSL برای حفاظت از اطلاعات در حال انتقال
  • حفاظت از اطلاعات احراز هویت هنگام انتقال
  • حفاظت از اطلاعات نشست هنگام انتقال
  • عدم انتقال اطلاعات حساس از طریق کانال‌های ناامن

حفاظت و اعتبارسنجی ورودی‌ها و منابع

  • صدور هشدار در صورت تشخیص خطای صحت در داده‌های حساس
  • عدم پذیرش فایل‌های اجرایی و اسکریپتی ناامن
  • عدم پذیرش فایل‌های با فرمت تغییر داده شده
  • عدم پذیرش فایل‌های با حجم بیش از میزان قابل پذیرش
  • جلوگیری از ایجاد اتصال جدید شبکه توسط کدهای سیار
  • جلوگیری از دسترسی مستقیم به منابع غیرمجاز

مدیریت خطاها و استثناءها

مدیریت خطاها و استثناءها

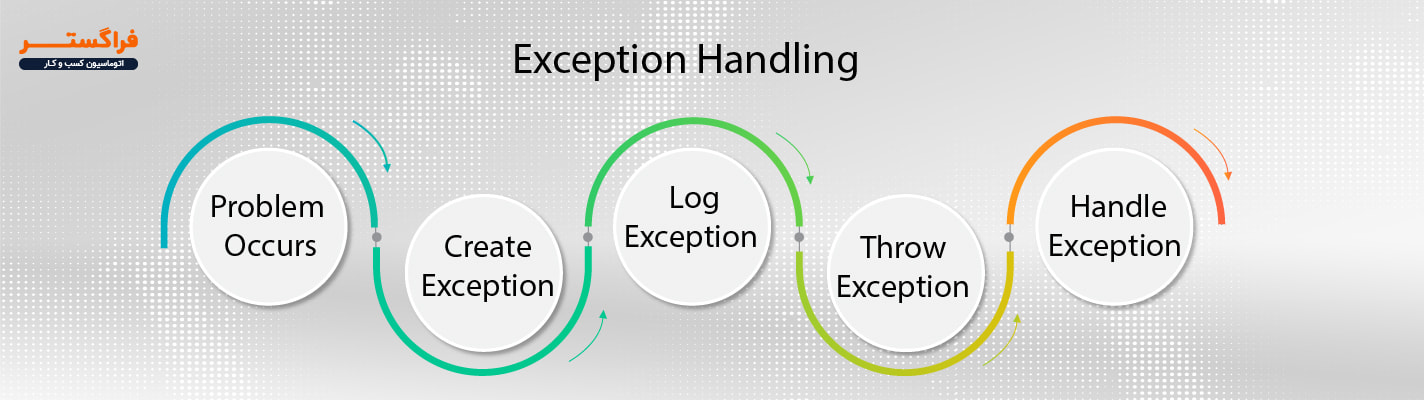
مدیریت خطاها و استثناءها (Exception Handling) در نرم‌افزار اتوماسیون اداری و مدیریت فرآیندهای فراگستر با هدف کنترل ایمن خطاهای زمان اجرا، جلوگیری از افشای اطلاعات حساس و حفظ وضعیت امن سامانه پس از وقوع خطا طراحی شده است. سامانه با بهره‌گیری از سازوکار متمرکز مدیریت خطا و استثناء، خطاهای رخ‌داده در مؤلفه‌های مختلف را به‌صورت کنترل‌شده مدیریت کرده و از نمایش اطلاعات قابل سوءاستفاده درباره ساختار پایگاه داده، شبکه، منطق برنامه یا سایر جزئیات داخلی سامانه در پیام‌های خطا جلوگیری می‌کند.

در زمان وقوع خطا یا شکست عملیات، سامانه ضمن ثبت صحیح و کامل رویدادهای مرتبط، از ایجاد دسترسی‌های غیرمعمول یا ناخواسته جلوگیری کرده و وضعیت امن (Secure State) را حفظ می‌کند. همچنین برای شرایط شکست در بخش‌های مختلف نرم‌افزار، روال‌های مشخص و از پیش تعریف‌شده در نظر گرفته شده است تا خطا ضمن مدیریت مناسب، موجب تضعیف کنترل‌های امنیتی یا ایجاد مسیر جدید برای دسترسی غیرمجاز به منابع سامانه نشود.
مدیریت خطاها و‎ استثناءها

  • مدیریت مناسب خطا و استثناء
  • جلوگیری از افشای اطلاعات حساس در زمان رخداد خطا
  • امکان ثبت و ممیزی خطاها

حفظ وضعیت امن سامانه

  • عدم اجازه‌ی دسترسی‌های غیر معمول در شرایط پس از خطا در سیستم
  • وجود روال‌های پیش‎بینی شده پس از شکست یا خطا در هر بخش از سیستم

مقاومت دربرابر حملات و نفوذها

مقاومت دربرابر حملات و نفوذها

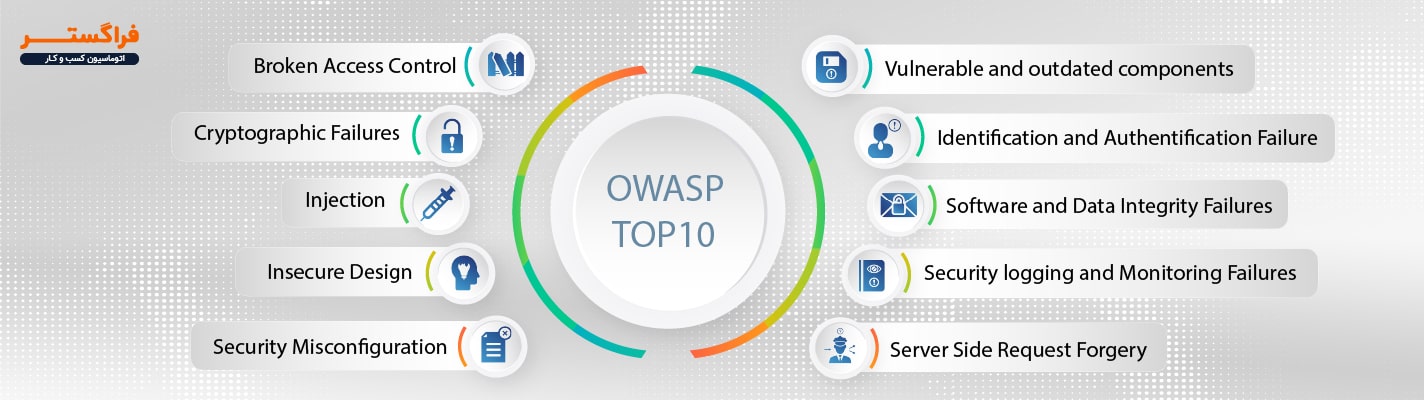
نرم‌افزار اتوماسیون اداری و مدیریت فرآیندهای فراگستر با رویکرد امنیت در چرخه توسعه نرم‌افزار، در برابر تهدیدات و الگوهای رایج حملات علیه برنامه‌های کاربردی تحت وب مقاوم‌سازی شده است. کنترل‌های امنیتی سامانه با تمرکز بر تهدیدات متداولی نظیر Injection، Cross-Site Scripting (XSS)، Broken Access Control، حملات احراز هویت و مدیریت نشست و سایر ریسک‌های مطرح در OWASP طراحی و ارزیابی می‌شوند تا از دسترسی غیرمجاز، دستکاری داده‌ها و سوءاستفاده از قابلیت‌های سامانه جلوگیری شود.

به‌منظور ارزیابی اثربخشی این کنترل‌ها، آزمون‌های امنیتی و تست نفوذ در سطوح مختلف سامانه انجام می‌شود و نتایج حاصل برای شناسایی نقاط ضعف، تحلیل ریسک و تقویت کنترل‌های حفاظتی مورد استفاده قرار می‌گیرد. علاوه بر کنترل‌های پیشگیرانه، قابلیت‌های امنیتی سامانه با هدف حفظ تاب‌آوری و تداوم عملکرد در مواجهه با حملات و رفتارهای مخرب، از جمله تلاش‌های غیرمجاز برای دسترسی، سوءاستفاده از منابع و حملات انکار سرویس، مورد ارزیابی و بهبود مستمر قرار می‌گیرند.

ارزیابی امنیتی و تست نفوذ

  • انجام ارزیابی امنیتی محصول به‌صورت دوره‌ای
  • انجام تست نفوذ توسط شرکت‌های معتبر حوزه ارزیابی امنیت فناوری اطلاعات
  • انجام تست نفوذ بر مبنای OWASP Top 10
  • شناسایی و اولویت‌بندی ریسک‌های امنیتی
  • ارزیابی کارآمدی کنترل‌ها و راهکارهای امنیتی
  • مدیریت و رفع آسیب‌پذیری‌های شناسایی‌شده
  • رفع سریع اشکالات و آسیب‌پذیری‌های گزارش‌شده
  • Rate Limiting و محدودسازی تعداد درخواست‌های مجاز
  • مقابله با Denial of Service (DoS)

امنیت احراز هویت و مدیریت نشست

  • مقابله با Broken Authentication
  • استفاده از احراز هویت چندعاملی
  • مدیریت صحیح آغاز و پایان نشست‌ها (Session)
  • استفاده از Cookieهای امن
  • عدم درج اطلاعات حساس در کد منبع
  • جلوگیری از جعل هویت و سوءاستفاده از هویت کاربران

حفاظت رمزنگاری و امنیت ارتباطات

  • مقابله با Cryptographic Failures
  • استفاده از الگوریتم‌های رمزنگاری قوی برای اطلاعات حساس
  • پیکربندی و استفاده از نسخه‌های به‌روز TLS
  • حفاظت از اطلاعات حساس در هنگام انتقال
  • جلوگیری از شنود و سرقت اطلاعات


مقابله با Injection

  • اعتبارسنجی و فیلتر ورودی‌ها
  • کدگذاری مناسب خروجی‌ها
  • فیلترکردن تگ‌های HTML
  • مقابله با Cross-Site Scripting (XSS)
  • فیلترکردن کاراکترهای خاص
  • استفاده از APIهای امن
  • استفاده از Queryهای پارامتریک
  • جلوگیری از SQL Injection

امنیت پیکربندی و استقرار

  • عدم استفاده از کلمات عبور ضعیف
  • عدم استفاده از گذرواژه‌های پیش‌فرض
  • عدم استفاده از اسکریپت‌های پیش‌فرض ذخیره‌شده روی سرورها
  • اجتناب از پیکربندی نرم‌افزار در دایرکتوری‌های پیش‌فرض
  • غیرفعال‌سازی پیام‌های پیش‌فرض خطا
  • کاهش سطح حمله ناشی از پیکربندی‌های ناامن

مدیریت مؤلفه‌ها و وابستگی‌های نرم‌افزاری

  • مقابله با Vulnerable and Outdated Components
  • استفاده از مؤلفه‌ها و Componentهای دارای مجوز
  • به‌روزرسانی Frameworkهای برنامه‌نویسی
  • به‌روزرسانی کتابخانه‌های نرم‌افزاری
  • جلوگیری از استفاده از مؤلفه‌های دارای آسیب‌پذیری شناخته‌شده
  • کاهش ریسک ناشی از Componentهای قدیمی و آسیب‌پذیر